Áp dụng quy tắc sao lưu 3-2-1 và kiểm thử khôi phục định kỳ giúp doanh nghiệp duy trì tính liên tục của hoạt động kinh doanh ngay cả khi gặp sự cố nghiêm trọng.
Bảo vệ tài sản số trước các cuộc tấn công mã hóa
Mã độc tống tiền (Ransomware) có thể làm tê liệt toàn bộ hoạt động của doanh nghiệp chỉ trong vài giờ. Khi dữ liệu nghiệp vụ bị mã hóa, bản sao lưu (backup) sạch và an toàn chính là con đường duy nhất để phục hồi hệ thống mà không phải thỏa hiệp với kẻ tấn công.
1. Nguyên tắc sao lưu 3-2-1 kinh điển
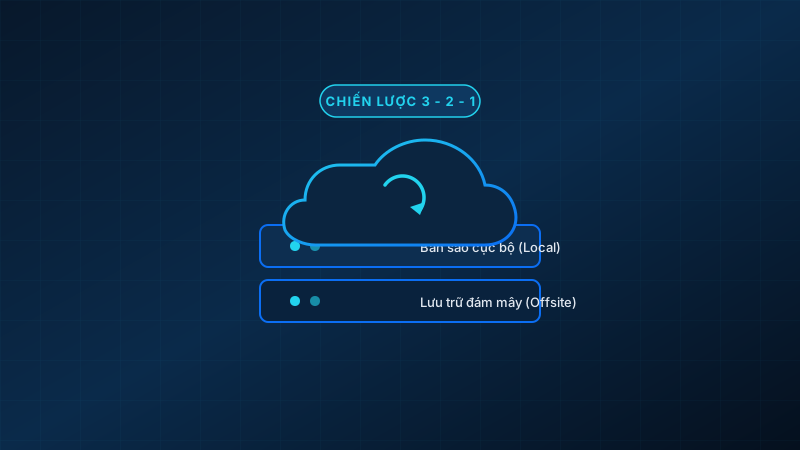
- **3 bản sao dữ liệu**: Duy trì 1 bản dữ liệu chính đang vận hành và ít nhất 2 bản sao lưu dự phòng.
- **2 định dạng lưu trữ khác nhau**: Lưu trữ trên ít nhất 2 loại môi trường lưu trữ độc lập (ví dụ: ổ cứng mạng NAS và băng từ hoặc bộ lưu trữ đám mây).
- **1 bản lưu ngoại vi (Offsite / Immutable)**: Đặt ít nhất 1 bản sao tại vị trí tách biệt về mặt địa lý hoặc dịch vụ lưu trữ bất biến (WORM - Write Once, Read Many) nhằm ngăn chặn mã độc lây lan tự động và xóa bỏ bản backup.
2. Định kỳ kiểm thử phục hồi dữ liệu
Một kế hoạch sao lưu chỉ thực sự có giá trị khi quy trình khôi phục hoạt động chính xác:
- Thực hiện diễn tập khôi phục dữ liệu từ bản sao lưu ít nhất mỗi quý một lần.
- Đánh giá thời gian phục hồi mục tiêu (RTO) và điểm phục hồi mục tiêu (RPO) để đảm bảo đáp ứng cam kết vận hành của tổ chức.
- Cách ly mạng của hệ thống máy chủ backup để phòng ngừa tấn công có chủ đích nhắm vào hạ tầng dự phòng.